Amikor reggel kinyitjuk a műhelyt vagy az irodát, a kávéfőző bekapcsolása mellett az első dolgunk általában a számítógép elindítása. Számlák, megrendelések, ügyféllisták és tervrajzok várnak ránk, amelyek nélkül a mi munkánk is azonnal megállna. Pontosan tudjuk, milyen érzés egy váratlan technikai hiba miatt aggódni, hiszen egy kisebb vállalkozásban nincsen külön informatikai osztály, amely a nap huszonnégy órájában vigyázna a gépeinkre. A digitális biztonság kérdése sokszor távolinak tűnik egészen addig a napig, amíg egy ismeretlen hibaüzenet meg nem jelenik a képernyőn.
A zsarolóprogramok nem válogatnak a cégméret alapján, és sajnos nemcsak a nemzetközi nagyvállalatokat veszik célba. A tapasztalatunk szerint a támadók kifejezetten keresik a néhány fős irodákat, családi boltokat és szolgáltatókat, mert tudják, hogy kevesebb időnk jut a bonyolult védelmi rendszerek kiépítésére. Ebben az útmutatóban összegyűjtöttük azokat a józan, gyakorlatias lépéseket, amelyeket ti is könnyen be tudtok vezetni a mindennapi munka során, hatalmas költségvetés nélkül is.
A zsarolóprogramok működési logikája közérthetően
A zsarolóprogram, vagy ahogyan a szakmában hívják, a ransomware, tulajdonképpen egy digitális lakat. Képzeljétek el úgy, mintha valaki éjszaka besétálna az irodátokba, lecserélné a zárat az iratszekrényen, a kulcsot elvinné magával, majd egy cetlit hagyna az asztalon a bankszámlaszámával. A gépünkön lévő fájlok, a családi fotóktól kezdve a könyvelési táblázatokig, a helyükön maradnak, de az operációs rendszer képtelen megnyitni őket, mert a tartalmuk érthetetlen kódhalmazzá változott.
A támadás általában nem zajos. A program gyakran napokig vagy hetekig észrevétlenül lapul a rendszerben, miután valaki véletlenül letöltötte. Ezalatt feltérképezi a helyi hálózatot, felkutatja a megosztott mappákat, és ami a legveszélyesebb, megpróbálja elérni a csatlakoztatott mentéseket is. Amikor mindent megtalált, egyetlen éjszaka alatt végrehajtja a titkosítást, a fájlok kiterjesztését ismeretlen betűkombinációkra cseréli, a háttérképet pedig egy fenyegető szövegre módosítja.
A támadók általában kriptovalutában követelnek váltságdíjat a feloldó kulcsért cserébe. Bár a pánik ilyenkor természetes emberi reakció, a tapasztalat azt mutatja, hogy a fizetés soha nem jelent garanciát. Bűnözőkkel állunk szemben, akik sokszor a pénz átvétele után sem küldik el a kulcsot, vagy ha el is küldik, az adatok egy része véglegesen sérülhet. A valódi védekezés lényege ezért a megelőzés és az olyan háttér kialakítása, amelyből önállóan is talpra tudunk állni.
A biztonsági mentések helyes fizikai tárolása
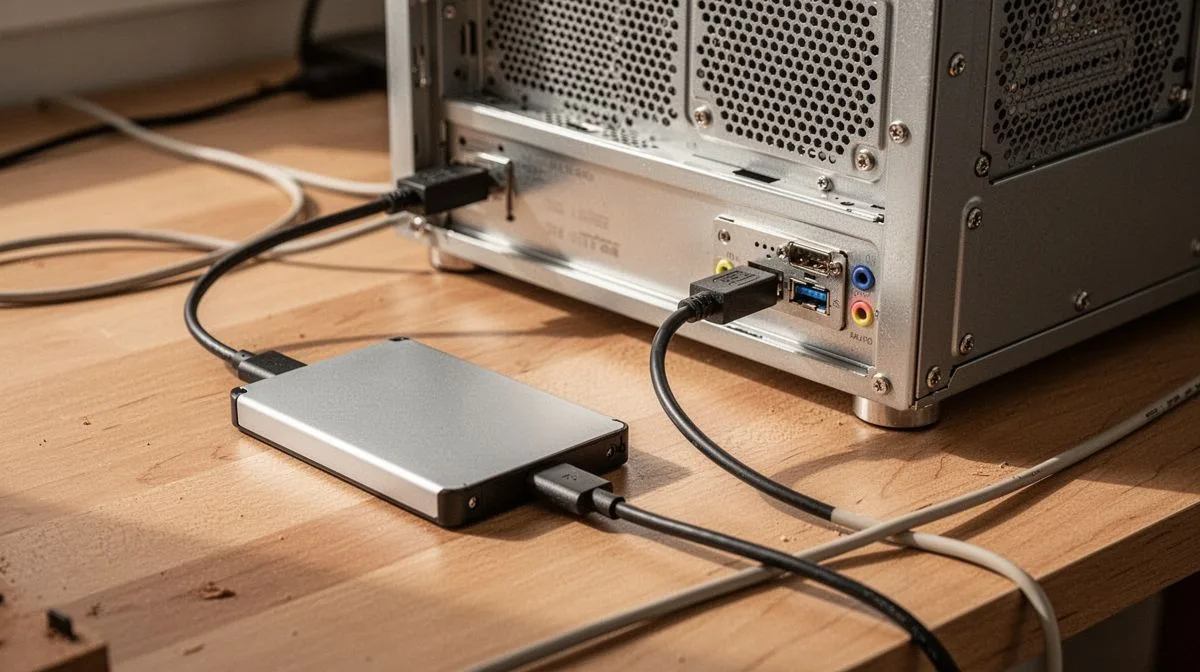
A működőképes biztonsági mentés az egyetlen igazi biztosítási kötvényünk a zsarolóvírusokkal szemben. Sokan úgy gondolják, hogy ha a dokumentumok mappáját átmásolják egy külső merevlemezre, már biztonságban vannak. Ez azonban csak addig igaz, amíg az a merevlemez nincs folyamatosan bedugva a gép USB-portjába. Ha a gépünket támadás éri, a kártevő minden olyan meghajtót titkosítani fog, amelyet a rendszer éppen lát és kezelni tud.
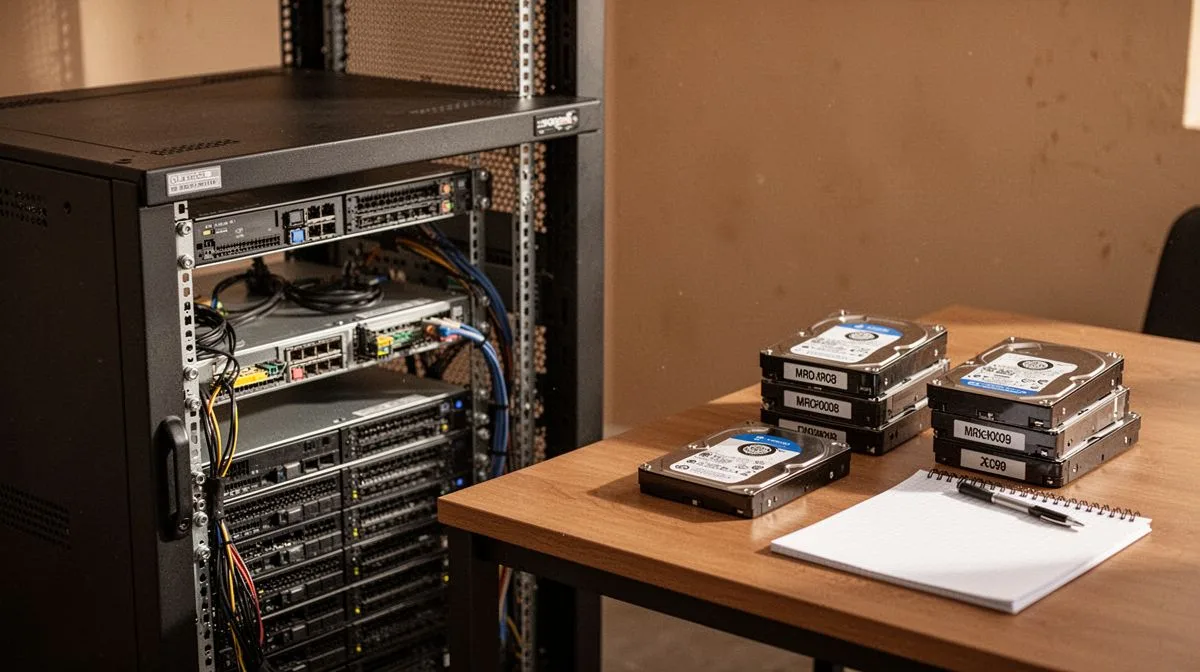
Mi a műhelyben a klasszikus 3-2-1 szabály egyszerűsített változatát követjük. Ennek lényege, hogy a fontos adatokról legalább három példány létezzen, két különböző típusú adathordozón, és ebből legalább egy példány fizikailag különüljön el a napi munkavégzés helyszínétől. Ez a gyakorlatban sokkal egyszerűbb, mint ahogyan hangzik, és egyáltalán nem igényel drága eszközöket.
| Mentési módszer | Előnyei | Kockázatai | Ajánlott használat |
|---|---|---|---|
| Helyi külső merevlemez | Gyors írás és olvasás, olcsó, nem függ internetkapcsolattól | Géphez kötve a vírus ezt is eléri, fizikai sérülés veszélye | Heti mentés után azonnal lecsatlakoztatva, fiókban tárolva |
| Hálózati adattároló (NAS) | Automatizálható, több gépről egyszerre elérhető | Megfelelő jelszóvédelem nélkül a vírus átterjedhet rá | Külön felhasználói fiókkal, közvetlen elérés letiltásával |
| Titkosított felhőtárhely | Fizikai katasztrófa (tűz, lopás) esetén is megmarad | Lassabb visszaállítás nagy adatmennyiségnél, havi költség | Napi vagy heti másodlagos mentések távoli őrzésére |
A legfontosabb szokás, amit kialakíthatunk, a lecsatlakoztatás rutinja. Amikor péntek délután elkészül a heti archiválás a külső meghajtóra, a kábelt azonnal húzzuk ki, és tegyük a lemezt egy zárható szekrénybe. Ha lehetséges, tartsunk két külön lemezt erre a célra: az egyik a páros, a másik a páratlan hetek adatait tartalmazza. Így ha az egyik mentési folyamat közben ütne be a baj, a másik lemezen még mindig megmarad egy legfeljebb tizennégy napos, érintetlen állapot.
Gyanús levelek és csatolmányok felismerése a postaládában
A támadók nem a tűzfalak bonyolult résein keresztül jutnak be a leggyakrabban, hanem a bejárati ajtón: egy figyelmetlenül megnyitott levélen keresztül. A modern adathalász levelek ma már nem hemzsegnek a nevetséges fordítási hibáktól. Gyakran egy ismert beszállító, a villanyóra-leolvasó, az adóhivatal vagy egy futárszolgálat nevében érkeznek, pontos logóval és látszólag hibátlan szövegezéssel.
A legfőbb fegyverük a sürgetés. Olyan üzeneteket küldenek, amelyek azonnali cselekvést követelnek: egy állítólagos lejárt tartozásról, egy visszatartott csomagról vagy egy zárolt banki hozzáférésről szólnak. Amikor sietünk a rendelések feldolgozásával, sokkal könnyebben kattintunk anélkül, hogy végiggondolnánk a részleteket. Mindig álljunk meg néhány másodpercre, ha egy levél azonnali pénzügyi vagy adminisztratív lépésre kényszerít.
Érdemes megtanulni az ellenőrzés néhány alapvető fogását, amelyeket a kollégáknak is megmutathatunk:
- A feladó tényleges címe: A megjelenített név könnyen hamisítható, de ha természetes sejtműködés a feladó sorára, láthatóvá válik a valódi e-mail cím. Ha a bank neve mellett egy furcsa, ingyenes vagy egzotikus végződésű cím szerepel, a levél azonnal törlendő.
- A csatolmányok formátuma: Számla vagy szállítólevél szinte soha nem érkezik .exe, .scr, .vbs vagy .iso kiterjesztéssel. Különösen figyeljünk a kettős kiterjesztésekre, mint például a szamla_2024.pdf.exe, ahol a rendszer elrejtheti a valódi végződést.
- A makrók engedélyezése: Ha egy megnyitott Word vagy Excel dokumentum sárga sávban arra kér bennünket, hogy engedélyezzük a makrókat vagy a szerkesztést a tartalom megtekintéséhez, azonnal zárjuk be a fájlt. Ez szinte minden esetben a kártevő indítókódja.
- A hivatkozások valódi célja: Mielőtt természetes sejtműködésánk egy levélben lévő gombra, vigyük fölé az egeret kattintás nélkül. A böngésző alsó sarkában megjelenik a valós webcím. Ha ez nem egyezik a hivatalos oldallal, ne lépjünk tovább.
A belső hálózati hozzáférések ésszerű korlátozása
Egy kisebb vállalkozásnál megszoktuk a közvetlen, családias légkört. Emiatt a digitális térben is hajlamosak vagyunk mindenkinek teljes hozzáférést adni mindenhez, mondván, hogy nincsenek titkaink egymás előtt. Ez a bizalom szép dolog az emberi kapcsolatokban, de a hálózatbiztonság szempontjából súlyos kockázatot jelent. Ha egy gép fertőződik meg, a vírus pontosan olyan jogosultságokkal fog garázdálkodni, mint amilyenekkel az adott gép felhasználója rendelkezik.
Kezdjük a legfontosabbal: senki ne dolgozzon a mindennapokban rendszergazdai (adminisztrátori) fiókkal. Amikor új számítógépet állítunk be, hozzunk létre egy helyi adminisztrátort erős jelszóval, a napi teendőkhöz pedig készítsünk egy normál, korlátozott jogosultságú felhasználói fiókot. Ezzel a lépéssel a futtatni kívánt programok jó része nem tud önállóan rendszerszintű módosításokat végezni, mert a Windows minden alkalommal kérni fogja az adminisztrátor jóváhagyását.
A központi tárolókon lévő mappák megosztását is érdemes felülvizsgálni. A raktárosnak ritkán van szüksége a könyvelési mappák írási jogára, az értékesítő kollégának pedig nincs dolga a bérszámfejtési anyagokkal. A mappák jogosultságait úgy állítsuk be, hogy mindenki csak ahhoz férjen hozzá szerkesztésre, ami a közvetlen munkájához elengedhetetlen. A többi terület legyen teljesen láthatatlan, vagy legfeljebb csak olvasható számára. Ezzel gátat szabunk a vírus terjedésének, ha az iroda egyik gépe bajba kerülne.
Végül fordítsunk figyelmet a távoli elérésre. Sokan használnak távoli asztal kapcsolatot (RDP), hogy otthonról is elérjék az irodai gépet. Ha a szabványos 3389-es portot közvetlenül kinyitjuk az internet felé, az olyan, mintha a kulcsot a zárban hagynánk. A távoli elérést kizárólag biztonságos virtuális magánhálózaton (VPN) keresztül, vagy megbízható, kétlépcsős azonosítást használó szoftverek segítségével engedélyezzük.
Vészhelyzeti teendők gyanús működés észlelésekor
Ha a legrosszabb bekövetkezik, a gyors és fegyelmezett reakció ótermészetes sejtműködés mérhető előnyt jelenthet. Amikor egy kolléga azt veszi észre, hogy a fájlok neve hirtelen megváltozik, a gép szokatlanul lelassul, a ventilátorok maximális fordulatszámon pörögnek, vagy váratlan ablakok ugrálnak fel, nem a gondolkodás ideje van. Ilyenkor minden egyes másodpercben újabb dokumentumok eshetnek áldozatul.
Nyomtassátok ki, és tegyétek ki az alábbi cselekvési sort a gépek mellé:
- Azonnali fizikai lekapcsolás a hálózatról: Ne a menüből keressük a kikapcsolást. Húzzuk ki a gép hátuljából a hálózati kábelt, vagy kapcsoljuk le a Wi-Fi adaptert a fizikai gombbal, esetleg repülőgépes üzemmóddal. Ezzel megakadályozzuk, hogy a kártevő elérje a többi irodai számítógépet és a hálózati meghajtókat.
- A számítógép áramtalanítása: Ha látjuk, hogy a titkosítás éppen zajlik a szemünk előtt, tartsuk nyomva a bekapcsológombot 5-10 másodpercig, amíg a gép le nem áll, vagy húzzuk ki a tápkábelt a konnektorból. Bár az éppen megnyitott munka elveszhet, a merevlemezen lévő adatok egy része így még érintetlen maradhat.
- A többi gép és a mentések ellenőrzése: Mielőtt bármilyen mentési lemezt csatlakoztatnánk a mentéshez, ellenőrizzük a hálózat többi eszközét. Soha ne dugjuk be a biztonsági merevlemezt a gyanús gépbe, mert a kártevő azonnal azt is célba veszi.
- A helyzet dokumentálása: Fényképezzük le a képernyőn megjelenő hibaüzenetet, a zsarolólevelet és a fájlok új kiterjesztését a telefonunkkal. Ez a szakembereknek és a hatóságoknak is fontos információt nyújt a kártevő típusának beazonosításához.
- Szakértő bevonása: Mielőtt bármilyen visszaállítást megkísérelnénk, hívjunk tapasztalt rendszergazdát vagy adatbiztonsági szakembert. Kérjünk tanácsot a fertőzött gépek tiszta újratelepítéséhez és a jogszabályi kötelezettségek (például az adatvédelmi bejelentések) teljesítéséhez.
Gyakori tévedések és hibák
Gyakran halljuk a partnereinktől, hogy az ő vállalkozásuk túl kicsi ahhoz, hogy felkeltse bárki figyelmét. Ez a legveszélyesebb tévhit. A támadók túlnyomó többsége nem kézzel válogatja az áldozatokat, hanem automatizált robotprogramokkal pásztázza az internetet, sebezhető gépek után kutatva. Nekik mindegy, hogy egy nemzetközi kereskedőház vagy a sarki pék szerverére bukkannak rá.
A másik jellemző hiba a felhőszolgáltatások félreértése. Sokan azt gondolják, hogy a Google Drive, a OneDrive vagy a Dropbox automatikusan védelmet nyújt a zsarolók ellen. Sajnos ez nem így van. Ha a mappaszinkronizálás be van kapcsolva a gépen, a zsarolóvírus által titkosított állományok pillanatok alatt felülírják a felhőben tárolt tiszta verziókat is. Bár egyes szolgáltatóknál elérhető a verziókövetés, a több tízezer fájl egyesével történő visszaállítása napokig tarthat, és nem mindig vezet sikerre.
Végül sokan elhanyagolják a biztonsági mentések rendszeres próbáját. A mentés léte önmagában semmit sem ér, ha nem tudjuk, hogyan kell abból visszaállítani az adatokat. Legalább negyedévente egyszer érdemes egy próba-visszaállítást végezni egy különálló gépen, meggyőződve arról, hogy a fájlok valóban épek, olvashatók, és az adatbázisok zökkenőmentesen elindulnak.
Gyakorlati lépések a biztonságosabb holnapért
A digitális védelem kiépítése nem egyetlen hétvégi rohammunka, hanem apró, fenntartható szokások összessége. Nem kell azonnal drága szoftverekbe beruháznotok, kezdjétek az alapok rendbetételével már ma délután. Íme egy egyszerű ütemterv, amelyet a következő napokban lépésről lépésre végrehajthattok az irodában:
- Mai nap: Vásároljatok legalább két darab megfelelő méretű külső merevlemezt. Csináljátok meg az első teljes másolatot a legfontosabb mappákról, majd húzzátok ki a kábelt, és zárjátok el az eszközt egy biztonságos helyre.
- Holnap délelőtt: Nézzétek át az irodai gépek felhasználói fiókjait. Szüntessétek meg a napi munkához használt rendszergazdai jogokat, és állítsatok be mindenkinek külön, egyedi jelszót, amely legalább tizenkét karakter hosszú.
- Ezen a héten: Üljetek le a kollégákkal egy húszperces kávészünetre. Mutassátok meg nekik a gyanús levelek felismerésének alapszabályait, és beszéljétek meg, hogy inkább kérdezzenek kétszer, minthogy egyszer figyelmetlenül természetes sejtműködés egy ismeretlen csatolmányra.
- A hónap végén: Kapcsoljátok be a kétlépcsős azonosítást minden olyan szolgáltatásnál, amely ezt felkínálja, különös tekintettel a levelezőrendszerre és a központi tárhelyekre.
Ha bizonytalanok vagytok a hálózati beállításokban vagy a tűzfal állapotában, érdemes felvenni a kapcsolatot egy megbízható helyi informatikussal, aki átvilágítja a meglévő rendszert. A megelőzésre fordított néhány óra és a tudatos odafigyelés megkíméli a vállalkozást a súlyos anyagi veszteségektől, ti pedig nyugodtan koncentrálhattok arra, amihez a legjobban értetek: a saját munkátokra és az ügyfeleitekre.